9개월간 공격 시도, 2025년 연간 전체 건수 넘어
한국은행과 3개 국책은행은 2026년 1월부터 9월까지 해킹 시도 1,024,478건을 기록했다. 2025년 한 해 동안 탐지된 934,858건보다 89,620건, 9.6% 많은 수치다. 이들 기관은 시도에 따른 침해는 확인되지 않았다고 밝혔지만, 별도의 시중은행 공격으로 고객 정보가 노출됐다.
목차
국민의힘 강민국 의원에게 제출돼 10월 11일 공개된 자료에 따르면 2020년부터 2026년 9월까지 누적 해킹 시도는 4,986,964건이다. 이 가운데 기업은행(IBK)이 91.9%를 차지했다. 개인과 기업 고객을 대상으로 인터넷·모바일 뱅킹 서비스를 폭넓게 제공하는 점이 반영된 것으로 풀이된다.
이 수치를 이해하려면 공격 시도와 확인된 침해를 구분하는 것이 중요하다. 공격 시도가 탐지됐다고 해서 공격자가 시스템에 침입하거나 정보를 훔쳤다는 뜻은 아니다. 반대로 이 자료에서 성공적인 침입이 확인되지 않았다고 해서 관련 서비스나 외부 제공업체가 모두 장애나 정보 노출을 피했다는 뜻도 아니다.
별도의 사고들은 이런 차이를 보여준다. 2026년 5월과 6월 외부 교육업체에 침입해 한국은행 직원 186명의 정보가 노출됐다. 시중은행들도 고객 정보 유출을 공개했으며, 이에 규제 당국은 인터넷에서 접근 가능한 시스템 점검, 인증 및 접근 통제 강화, 공격 수법과 의심 IP 주소 공유 확대를 지시했다.
부담은 공격 건수에만 그치지 않는다. 국회에 제출된 자료에는 집행되지 않은 보안 예산, 국책은행 간 인력 격차, 취약점 탐색을 가속할 수 있는 인공지능 도구로 인한 새로운 위협이 드러났다.
탐지된 공격 시도는 얼마나 빠르게 늘었나?
연도별 수치는 2020년 이후 계속 증가했다. 2026년 9월까지의 건수는 2020년 한 해 동안 기록된 358,800건의 약 2.86배에 이르렀다. 특히 최근 집계 기간은 1년이 아닌 9개월이라는 점에서 증가 폭이 두드러진다.
최근 시중은행 정보 유출 사건이 증가세의 시작은 아니었다는 점도 연도별 흐름에서 확인된다.
- 2020년: 4개 기관에서 공격 시도 358,800건.
- 2021년: 공격 시도 564,430건.
- 2022년: 공격 시도 585,563건.
- 2023년: 공격 시도 738,312건.
- 2024년: 공격 시도 780,524건.
- 2025년: 공격 시도 934,858건. 한국은행 경기 IT센터가 10월 문을 열었다.
- 2026년 1~9월: 공격 시도 1,024,478건.
- 2026년 10월 11일: 강 의원을 통해 최신 수치 공개.
탐지된 공격 시도는 개별 공격자 수나 실제 침해 건수가 아니라 보안 시스템이 포착한 활동을 측정한다. 자동화된 요청이 반복되면 탐지 건수가 많아질 수 있다. 기업은행의 설명에 따르면 기관 간 비교에서는 외부 이용자에게 노출된 서비스 규모도 중요하다.
공개된 총계에는 작은 수치 차이가 있다. 연도별 수치를 더하면 4,986,965건으로, 발표된 누적 총계 4,986,964건보다 1건 많다. 이 차이가 보고된 추세나 기업은행에 공격 시도가 집중된 양상을 바꾸지는 않는다.
기업은행의 공격 시도가 대부분을 차지하는 이유
누적 집계 기간에 기업은행은 약 458만4천 건의 공격 시도를 기록했다. 산업은행(KDB)이 399,379건으로 뒤를 이었고, 한국은행은 3,076건, 한국수출입은행은 510건이었다.
기업은행은 시중은행과 비슷한 규모의 인터넷·모바일 서비스를 제공하는 점을 높은 집계 건수의 원인으로 들었다. 개인 및 기업 고객을 연결하는 이 서비스들로 인해 공개 시스템에 악성 트래픽이 유입될 기회가 더 많다는 설명이다.
이 수치만으로 기업은행의 방어 체계가 다른 기관보다 취약하다고 단정할 수는 없다. 기업은행은 서비스 규모와 탐지된 공격 시도 건수를 설명했으며, 4개 기관 모두 누적 자료에 포함된 공격으로 인한 침해는 없었다고 밝혔다.
주요 전산 서버가 있는 한국은행 경기 IT센터는 2025년 10월 개관 후 공격 시도 145건을 기록했다. 이 수치는 특정 시설에 관한 것이므로 여러 시스템과 연도에 걸친 한국은행 전체 집계와 같은 기준으로 봐서는 안 된다.
기록된 공격 유형 중 서비스 장애 유발이 최다
서비스 거부 공격은 2,275,006건으로 누적 집계의 45.6%를 차지했다. 이러한 공격은 요청을 대량으로 보내거나 정당한 이용자에게 서비스를 제공하는 데 필요한 컴퓨팅 자원을 소진시켜 서비스를 사용할 수 없게 만드는 것을 목표로 한다.
그다음으로는 정보 수집이 866,776건, 악성코드가 475,026건, 비인가 접근이 456,783건이었다. 정보 수집은 소프트웨어, 노출된 기능 또는 취약점을 파악하기 위한 시스템 탐색을 포함할 수 있다. 악성코드는 악의적인 소프트웨어를 뜻하며, 비인가 접근 시도는 정당한 권한 없이 시스템에 들어가려는 시도다.
이 네 가지 유형은 총 4,073,591건이다. 따라서 누적 집계에 포함된 전체 공격 시도를 모두 설명하지는 않으며, 나머지 유형의 세부 내역은 공개되지 않았다.
서비스 거부 공격이 큰 비중을 차지한다는 점은 공격의 여파가 정보 탈취에만 그치지 않는 이유를 보여준다. 공격자가 내부 시스템을 장악하지 않더라도 은행 웹사이트나 거래 서비스를 이용하기 어려워질 수 있다.
자료를 공개한 국민의힘 강민국 의원은 공공 금융과 기업 금융을 담당하는 기관에 대한 공격의 위험성을 다음과 같이 밝혔다.
국책은행에 대한 공격은 국내외 금융 시스템을 교란하고 정부와 기업의 민감한 정보를 위험에 빠뜨릴 수 있다”고 강 의원은 말했다. “AI 기반 사이버 공격 급증에 대비한 방어 체계를 구축하고 금융당국과 협력해 사이버 공격 모의훈련을 해야 한다.
침해가 보고되지 않았다는 말이 완전한 안전을 뜻하지는 않아
4개 기관은 2020년부터 2026년 9월까지 집계된 공격 시도로 인한 침해는 없었다고 밝혔다. 그러나 별도 공개 자료에는 과거 서비스 장애와 한국은행 협력업체를 통한 정보 노출이 담겨 있다.
2023년 12월 분산 서비스 거부 공격으로 한국은행 웹사이트 접속이 간헐적으로 느려졌다. 2026년 5월과 6월에는 외부 교육업체 시스템 침입으로 한국은행 직원 186명의 개인정보가 노출됐다. 이런 사례는 서비스 장애, 은행 자체 시스템 침입, 협력업체에서의 정보 노출을 구분해야 하는 이유를 보여준다.
별도 자료에 따르면 한국은행은 2026년 10월 2일까지 공격 시도 136건을 기록했다. 2025년 한 해 동안의 30건과 비교되는 수치다. 인터넷에서 접근 가능한 대상에는 한국은행 홈페이지, 경제통계시스템, 전자도서관이 포함됐다. 한국은행은 9월 초부터 10월 2일까지 성공적인 침입이나 장애, 정보 유출은 없었다고 밝혔다.
수출입은행은 10월 5일까지 공격 시도 283건을 별도로 보고했다. 2025년 한 해 동안 기록된 36건과 비교되는 수치다. 이 가운데 272건은 해외 IP 주소에서 발생했다. IP 주소의 위치는 트래픽이 어디에서 시작된 것으로 보이는지를 나타낼 뿐, 공격자의 국적이나 실제 위치를 반드시 뜻하지는 않는다.
또 다른 자료에서는 수출입은행이 지난 5년간 공격 시도 197건을 탐지했다고 밝혔다. 여기에 최신 집계 283건을 더하면 480건으로, 더 넓은 기간의 누적 자료에 나온 510건과 차이가 난다. 집계 기준일이나 방식이 달라 차이가 났을 수 있지만, 공개 자료에는 이에 대한 설명이 없다.
AI 공격 경고로 실제 확인된 내용
금융보안원은 9월 17일 보안 담당자 약 160명이 참석한 금융 AI 보안 세미나를 열었다. 사회민주당 한창민 의원이 입수한 자료에 따르면, 세미나에서 한국 금융권 최초의 AI 에이전트 활용 공격 사례가 발표됐다.
AI 에이전트는 질문에 답하는 데 그치지 않고 AI 모델을 사용해 일련의 작업을 수행할 수 있는 소프트웨어다. 세미나에서 소개된 사례에서 공격자는 딥시크를 기반으로 한 에이전트에 금융 서버 프로그램을 찾도록 지시했다.
이 에이전트는 하루 안에 취약점을 찾아 악용하고 원격 제어가 가능한 소프트웨어를 설치한 뒤 내부 서버를 탐색한 것으로 전해졌다. 공격 대상 금융회사는 추가 악성코드가 설치되기 전에 공격을 차단했다. 해당 회사의 이름은 공개되지 않았다.
금융보안원은 이런 활동을 점검을 연 1~2회 실시하는 방식으로는 놓칠 수 있다며, 인터넷에 노출된 시스템을 지속적으로 모니터링하라고 권고했다. 취약점 점검 범위에도 한계가 있다고 지적했다. 웹사이트와 앱이 데이터를 주고받는 연결 통로인 응용프로그램 인터페이스(API)는 취약점 점검 대상에 포함되지만, 금융회사가 점검할 시스템을 선택한다는 것이다.
이후 발생한 시중은행 사고와 AI 도구를 연결하는 보도도 나왔다. 그러나 당국은 AI가 공격의 일부를 자동화했는지 등을 포함해 AI의 역할을 조사하고 있었다. 이재명 대통령은 AI가 관여한 것으로 보인다고 밝혔지만, 구체적인 수법은 확인되지 않았다. 세미나에서 소개된 사례는 관련 역량이 보고됐다는 점을 보여줄 뿐, 최근 발생한 모든 침해에 같은 기법이 쓰였다는 증거는 아니다.
시중은행 고객 정보 노출 확인
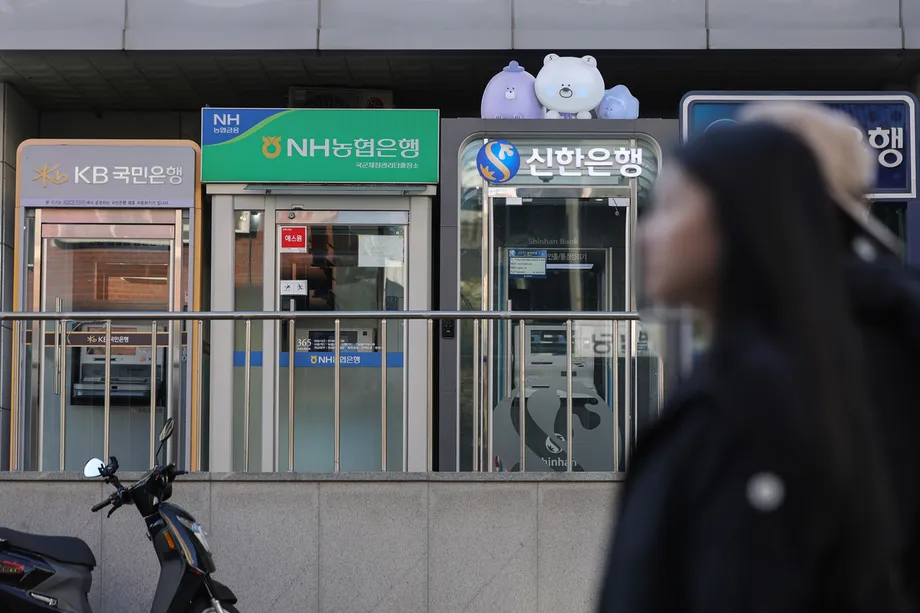
최근 이어진 해킹 사고의 대상 금융기관으로는 신한은행, KB국민은행, 하나은행, BNK부산은행, 예가람저축은행, 웰컴저축은행, 현대캐피탈 등 7곳이 지목됐다.
신한은행은 대출 관련 서비스에 연결된 시스템에서 외부인이 인증 절차를 우회해 약 2만5천 명의 고객과 관련된 개인정보 및 신용정보를 입수했다고 밝혔다. 노출된 정보에는 이름, 전화번호, 연소득, 산출된 대출 한도가 포함됐다.
정상혁 신한은행장은 사과하고 사고와 관련된 손실을 전액 보상하겠다고 약속했다. 한 서울 소재 법무법인은 피해 고객을 모집해 손해배상 소송을 제기할 계획이며, 참여자 1인당 10만~30만 원을 청구할 방침이다. 소송 제기일은 발표되지 않았다.
KB국민은행에서는 모바일 업무지원 시스템 공격으로 고객 119명의 정보가 침해됐다. KB국민은행, 하나은행, 현대캐피탈, 웰컴저축은행 관계자들은 9월 보안 세미나에 참석했다. 신한은행은 금융그룹 관계자가 참석했고, BNK부산은행은 참석자 명단에 없었다.
참석 기록을 보면 피해를 입은 여러 기관이 사고 직전 경고를 접한 것으로 나타난다. 그러나 이 기록만으로 각 침입을 가능하게 한 구체적인 취약점이나 특정 예방 조치가 공격을 막았을지는 확인할 수 없다.
보안 예산 배정액과 실제 지출액은 달라
금융당국이 국민의힘 박성훈 의원에게 제출한 자료에 따르면 IT 장애가 잦은 금융회사 20곳은 2025년 정보보호 예산으로 4,380억 원을 책정했으나 3,050억 원을 집행했다. 집행률은 약 69.6%로, 1,330억 원이 쓰이지 않았다.
신한은행은 약 453억 원을 배정하고 317억 원을 지출해 집행률 69.9%를 기록했다. 2026년 예산은 405억 원으로, 전년 예산보다 약 10.6% 줄었다. KB국민은행은 676억 원을 배정하고 393억 원을 지출해 집행률 58.1%를 기록했다.
지출 자료를 확보한 박성훈 의원은 투자를 공공의 신뢰와 연결해 다음과 같이 말했다.
미흡한 보안 투자는 경영 효율의 문제로 치부할 수 없다. 금융 시스템에 대한 신뢰의 문제다.
국책은행 자료에서도 자원 격차가 드러난다. 산업은행의 보안 인력은 2024년 말 23명에서 2025년 말 19명으로 줄었다가 2026년 6월 22명으로 회복됐다. 기업은행은 2025년 말 전담 보안 인력이 46명이었고, 수출입은행은 9명이었다.
기업은행의 별도 인력 집계는 내부 직원 53.5명과 외주 인력 19명을 포함해 총 72.5명이었다. 이 더 넓은 범위의 집계를 전담 인력 46명과 동일한 기준으로 봐서는 안 된다. 기업은행의 2025년 정보보호 투자액은 661억 원으로 전체 IT 투자액의 15.1%였다.
산업은행 예산 수치에는 더 큰 보고상 차이가 있다. 한국어 자료에는 2026년 상반기 기준 보안 예산이 172억3,100만 원으로, 2025년 176억1,100만 원보다 줄었다고 나와 있다. 영문 요약은 각각 1,723억1,000만 원과 1,761억1,000만 원으로 10배 큰 금액을 제시한다. 두 자료 모두 2.2% 감소했다고 설명한다.
투자 계획과 협력업체에서 비롯되는 광범위한 위험
KB국민은행은 침입 탐지·방지 시스템과 웹 방화벽을 업그레이드하는 한편, 2027년 정보보호 예산을 1,000억 원 이상으로 늘리는 방안을 검토하고 있다. 이는 예산 규모에 관한 계획이지, 1,000억 원을 추가로 늘리기로 확정했다는 뜻은 아니다.
신한은행은 보안 투자를 확대하고 AI 보안 전문가와 윤리적 해커를 채용할 계획이다. 하나은행은 사용자나 기기가 네트워크 내부에 있다는 이유만으로 신뢰하지 않고 접근을 확인하는 제로 트러스트 아키텍처를 검토하고 있다. 우리은행은 예산을 20% 이상 늘리고 전문 인력을 10% 이상 확대하는 방안을 고려 중이다.
한 국책은행 관계자는 은행들이 공격자 관점의 모의 침투 테스트를 실시하고 있으며, 투자와 점검을 계속 강화할 계획이라고 밝혔다. 이 조치들의 구체적인 시행 시한은 발표되지 않았다.
금융권 밖의 사례도 협력업체와 보관된 데이터로 인해 발생하는 위험을 보여준다. 공공부문 윤리교육 플랫폼 이용자 10만 명 이상의 정보가 2025년 4월 교체된 구형 시스템에서 노출됐다. 협력업체가 시스템 전환 후 기존 기록을 삭제하지 않고 보관한 것으로 나타났다. 남아 있던 기록은 이후 삭제됐다.
오아시스 시큐리티는 여의도순복음교회와 사랑의교회에서도 정보가 노출된 것으로 의심되는 사례를 보고했다. 여의도순복음교회와 관련된 자료에는 교인 기록 약 96만 건과 헌금 기록 33만 건이 포함됐다. 기록 건수가 피해를 입은 개인 수와 같다는 뜻은 아니다. 두 교회 모두 조사 중이다.
아직 밝혀지지 않은 점
최근 시중은행 공격자들이 어떻게 접근했는지, AI가 어느 정도 관여했는지, 계획된 투자가 실제 보안 작업으로 이어질지는 여전히 주요 미해결 쟁점이다. 7개 금융기관의 사고를 모두 설명하는 공통된 기술적 원인은 확인되지 않았다.
은행별 수치를 해석할 때도 주의가 필요하다. 보고 기간과 반올림된 기관별 집계, 서로 다른 인력 산정 기준 때문에 직접 비교에는 한계가 있다. 4개 공공기관에서 침해가 보고되지 않았다는 점은 의미가 있지만, 별도로 확인된 웹사이트 장애와 협력업체를 통한 정보 노출까지 없었던 것은 아니다.
규제 당국은 금융회사에 외부에서 접근 가능한 시스템 점검, 인증 및 권한 강화, 위협 정보 공유를 지시했다. 강 의원은 모의 공격과 공동 훈련을 촉구했다. 실질적인 다음 과제는 민감한 정보에 접근할 수 있는 실제 서비스와 인터페이스, 협력업체가 이러한 조치의 범위에 포함되는지 확인하는 것이다.
핵심 내용
- 한국은행과 3개 국책은행은 2026년 9월까지 해킹 시도 1,024,478건을 기록했다. 2025년 연간 총계보다 9.6% 많은 수치다.
- 2020년 이후 누적 공격 시도 가운데 기업은행이 91.9%를 차지했다.
- 가장 많은 공격 유형은 서비스 거부 공격으로, 2,275,006건이었다.
- 4개 기관은 집계된 공격 시도로 인한 침해는 없었다고 밝혔다. 다만 별도 사고로 서비스 장애와 한국은행 교육업체를 통한 정보 노출이 발생했다.
- 최근 시중은행 사고로 신한은행 고객 약 2만5천 명과 KB국민은행 고객 119명의 정보가 노출됐다.
- 당국은 최근 공격에서 AI가 어떻게 활용됐는지 조사 중이었다.
- 금융회사 20곳은 2025년 보안 예산 4,380억 원 중 3,050억 원을 집행했다.
- 여러 은행이 투자를 늘릴 계획이거나 이를 검토하고 있지만, 확정된 완료 시한은 발표되지 않았다.